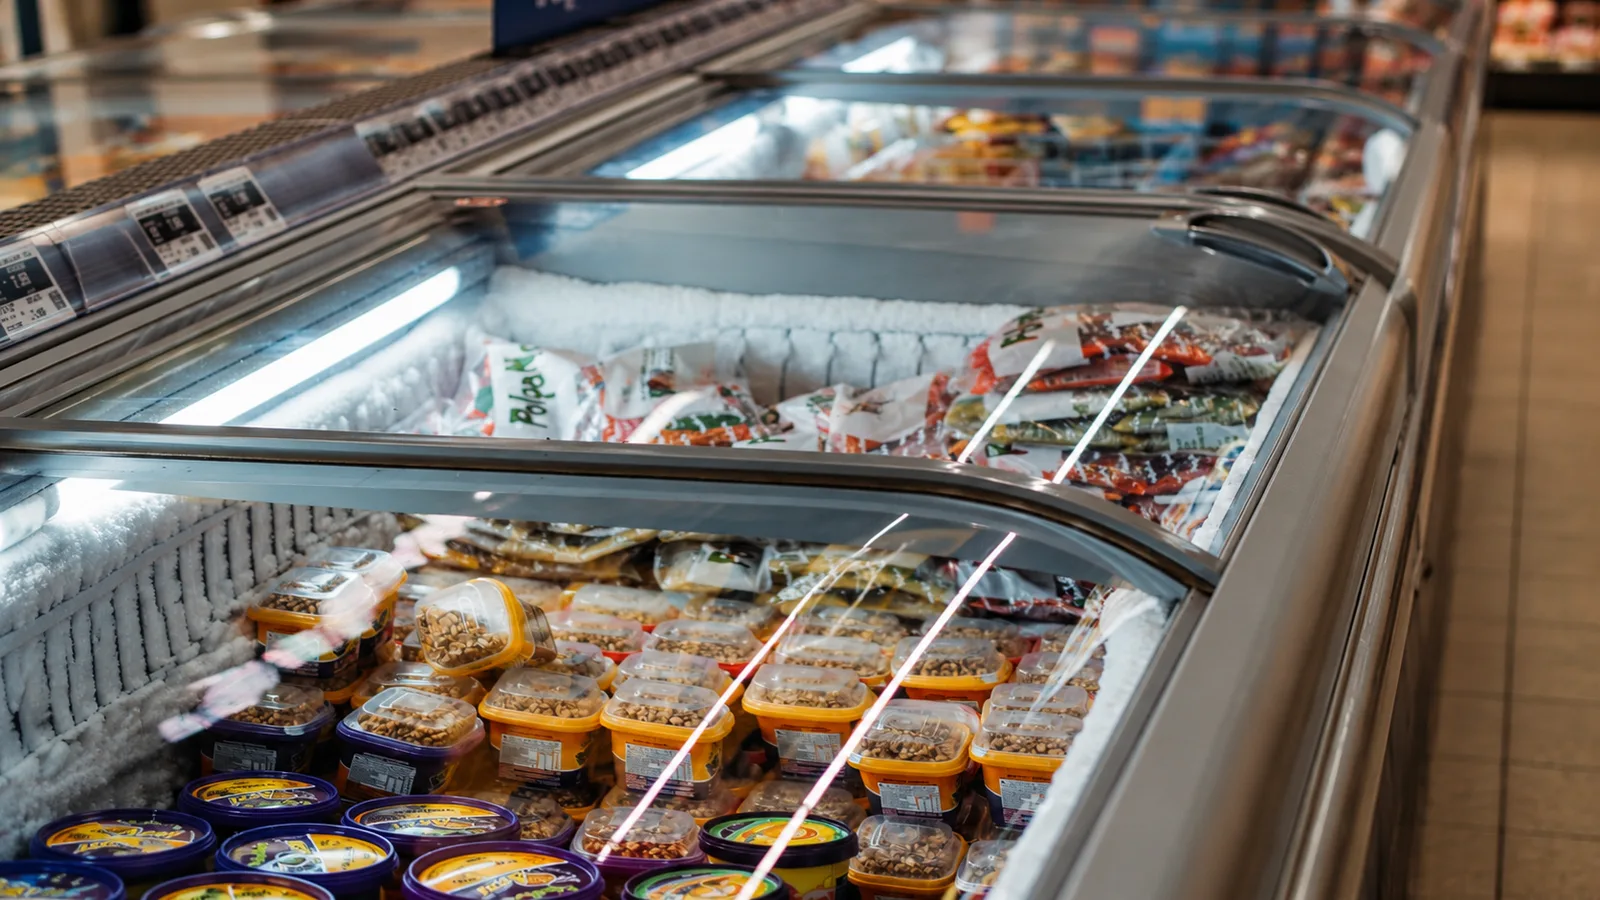
Statt fünf Grad plötzlich 50: Hacker haben in der Nacht zum 2. November in mehreren Supermärkten in Deutschland die Kühlanlagen von Kühlen auf Heizen umgestellt. Große Mengen Lebensmittel mussten entsorgt werden. Die Fälle in Nordrhein-Westfalen, Niedersachsen und Bayern gehören zu einer Serie von Angriffen in mehreren europäischen Ländern.
Was in Deutschland passiert ist
Betroffen sind laut tagesschau zwei CAP-Supermärkte in Wuppertal und Wetter-Volmarstein, ein Rewe-Markt in Raesfeld, ein Edeka-Markt in Lilienthal und eine Edeka-Filiale in Reisbach in Niederbayern. Eine Bereichsleiterin der AWO, Betreiberin der CAP-Märkte, erklärte gegenüber der dpa, der eigentliche Angriff habe die Firma getroffen, die die Anlagen aus der Ferne wartet. Der Inhaber des Markts in Lilienthal maß nach eigenen Angaben in der Frischetheke über 70 Grad (gegenüber Radio Bremen). Ein kompletter Container mit Lebensmitteln wurde entsorgt. In Reisbach waren die Anlagen laut Betreiber auf 50 Grad umgestellt. Foodsharing holte ab, was noch zu retten war.
Die Kriminalpolizei Landshut ermittelt wegen des Verdachts des Ausspähens von Daten und der Datenveränderung und stimmt sich mit den Behörden in den anderen Ländern ab. Die Zentrale Kriminalinspektion Oldenburg ermittelt zum Fall in Lilienthal und prüft einen weiteren Fall in Diepholz. Eine Schadenssumme ist nicht beziffert.
Serie in Europa
Auch in Belgien, Schweden, Irland, Luxemburg, Estland, Finnland und den Niederlanden wurden Kühlanlagen gehackt. Bereits Mitte Oktober waren in Frankreich Hunderte Filialen der Ketten Intermarché und Coopérative U betroffen. Am 4. November folgten laut F.A.Z. Kühlsysteme mehrerer Blutbanken in Frankreich. Laut t-online manipulierten Angreifer an drei Standorten des Blutspendedienstes EFS über die Technik eines Dienstleisters Temperatur- und Abtaugrenzen. Blutprodukte kamen nicht zu Schaden.
EU-Agrarkommissar Christophe Hansen sprach von einem „bewussten Versuch“, die Lebensmittelkette zu unterbrechen. Die Lebensmittelsicherheit in Europa sei derzeit nicht gefährdet.
Wie die Angriffe gelingen
Die Kühlanlagen waren für die Wartung ans Internet angeschlossen. Laut F.A.Z. aktivierten die Angreifer in den Supermärkten Heizstäbe zum Abtauen, bei den Blutkonserven stellten sie den Thermostat von minus 30 auf plus 110 Grad. Ein Danfoss-Sprecher sagte dem niederländischen Rundfunk, die in dieser Woche angegriffenen Steuerungen seien über ein Standardpasswort erreichbar gewesen. Der Hersteller arbeitet nach eigenen Angaben mit betroffenen Kunden an Lösungen. Welche Schwachstellen im Oktober genutzt wurden, ist nicht bekannt.
Der Cybersicherheitsexperte Matthias Schulze (Security Research Labs, Institut für Friedensforschung und Sicherheitspolitik an der Universität Hamburg, IFSH) nennt mehrere Gründe: Viele Anlagen sind für die Fernwartung vernetzt, teils laufen veraltete Systeme ohne Sicherheitsupdates. Hat ein Gerät eine Schwachstelle, betrifft sie alle ähnlichen. Betreiber hätten die IT-Sicherheit oft nicht im Blick und scheuten Updates, weil Ausfälle den Betrieb stören könnten.
Prof. Ahmad-Reza Sadeghi (TU Darmstadt) erklärt, industrielle Steuerungen seien oft für abgeschlossene Umgebungen entwickelt und später vernetzt worden. Kühltruhen liefen mehr als zehn Jahre mit entsprechend alter Software. Zwischen Entdeckung und Beseitigung einer Schwachstelle könnten Monate oder Jahre vergehen. Das Unternehmen Claroty hatte im August Lücken in Steuerungen von Danfoss und Copeland veröffentlicht, darunter eine Wartungsfunktion zur Berechnung von Zugangsdaten und eine Lücke, die falsche Temperaturwerte vorgaukeln konnte.
Rolle der KI
Thorsten Holz vom Max-Planck-Institut für Sicherheit und Privatsphäre sieht durch KI eine grundlegende Veränderung der IT-Sicherheit: Sie helfe Angreifern wie Entwicklern. Das Ungleichgewicht, dass Verteidiger alle Lücken schließen müssen und Angreifern eine genügt, bleibe bestehen, das Rennen werde schneller. Schulze rechnet mit weiteren Angriffen. Ob bei den aktuellen KI genutzt wurde, sei nicht bekannt. „Es wird wahrscheinlich erst mal schlimmer werden, bevor es besser wird“, sagt er.
Wer steckt dahinter?
Laut t-online haben sich die pro-russischen Gruppen NoName057(16) und Z-Pentest in einem Telegram-Video zu den Angriffen bekannt und weitere Attacken auf kritische Infrastruktur angedroht. Unabhängig bestätigt ist das nicht. Zu ähnlichen Vorfällen in den USA und Israel gibt es laut t-online und NPR Hinweise auf den Iran, eine gesicherte Zuordnung oder ein nachgewiesener Zusammenhang fehlen. Schulze hält auch gewöhnliche Cyberkriminelle für möglich, die automatisiert nach verwundbaren Geräten suchen.
Was jetzt zu tun ist
Holz rät, ähnliche Systeme zu identifizieren und abzusichern, im Zweifel vom Netz zu nehmen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) habe diesen Rat bereits nach dem Oktober-Angriff gegeben. Sadeghi fordert Sicherheit schon beim Entwurf, keine ungeschützten Industriesteuerungen im Internet, Updates und eine Verantwortung von Herstellern und Betreibern über die gesamte Lebensdauer.
Mit WhatsApp immer auf dem neuesten Stand bleiben!
Abonnieren Sie unseren WhatsApp-Kanal, um die Neuigkeiten direkt auf Ihr Handy zu erhalten. Einfach den QR-Code auf Ihrem Smartphone einscannen oder – sollten Sie hier bereits mit Ihrem Mobile lesen – diesem Link folgen: