Bundesinnenminister Alexander Dobrindt hat rund 180 THW-Einsatzkräfte im BMI in Berlin empfangen. Sie berichteten über Beschaffung, Transport und Ausbildung ukrainischer Partner. Der Ukraine-Einsatz ist der größte und längste Logistikeinsatz in der THW-Geschichte.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) empfiehlt ausdrücklich, aus dem Internet erreichbare Steuerungsanlagen nach dem Stand der Technik abzusichern. Dazu hat die Behörde die Cybersicherheitsempfehlung „Gefährdung durch internet-verbundene OT-Systeme” (BSI-CS 154) veröffentlicht. Sie beschreibt die wichtigsten technischen Maßnahmen, die das BSI als leicht umsetzbar einstuft und mit denen sich das Risiko erfolgreicher Cyberangriffe nach Einschätzung der Behörde erheblich senken lässt.
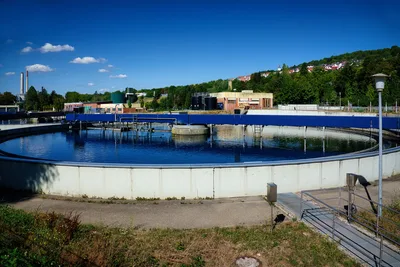
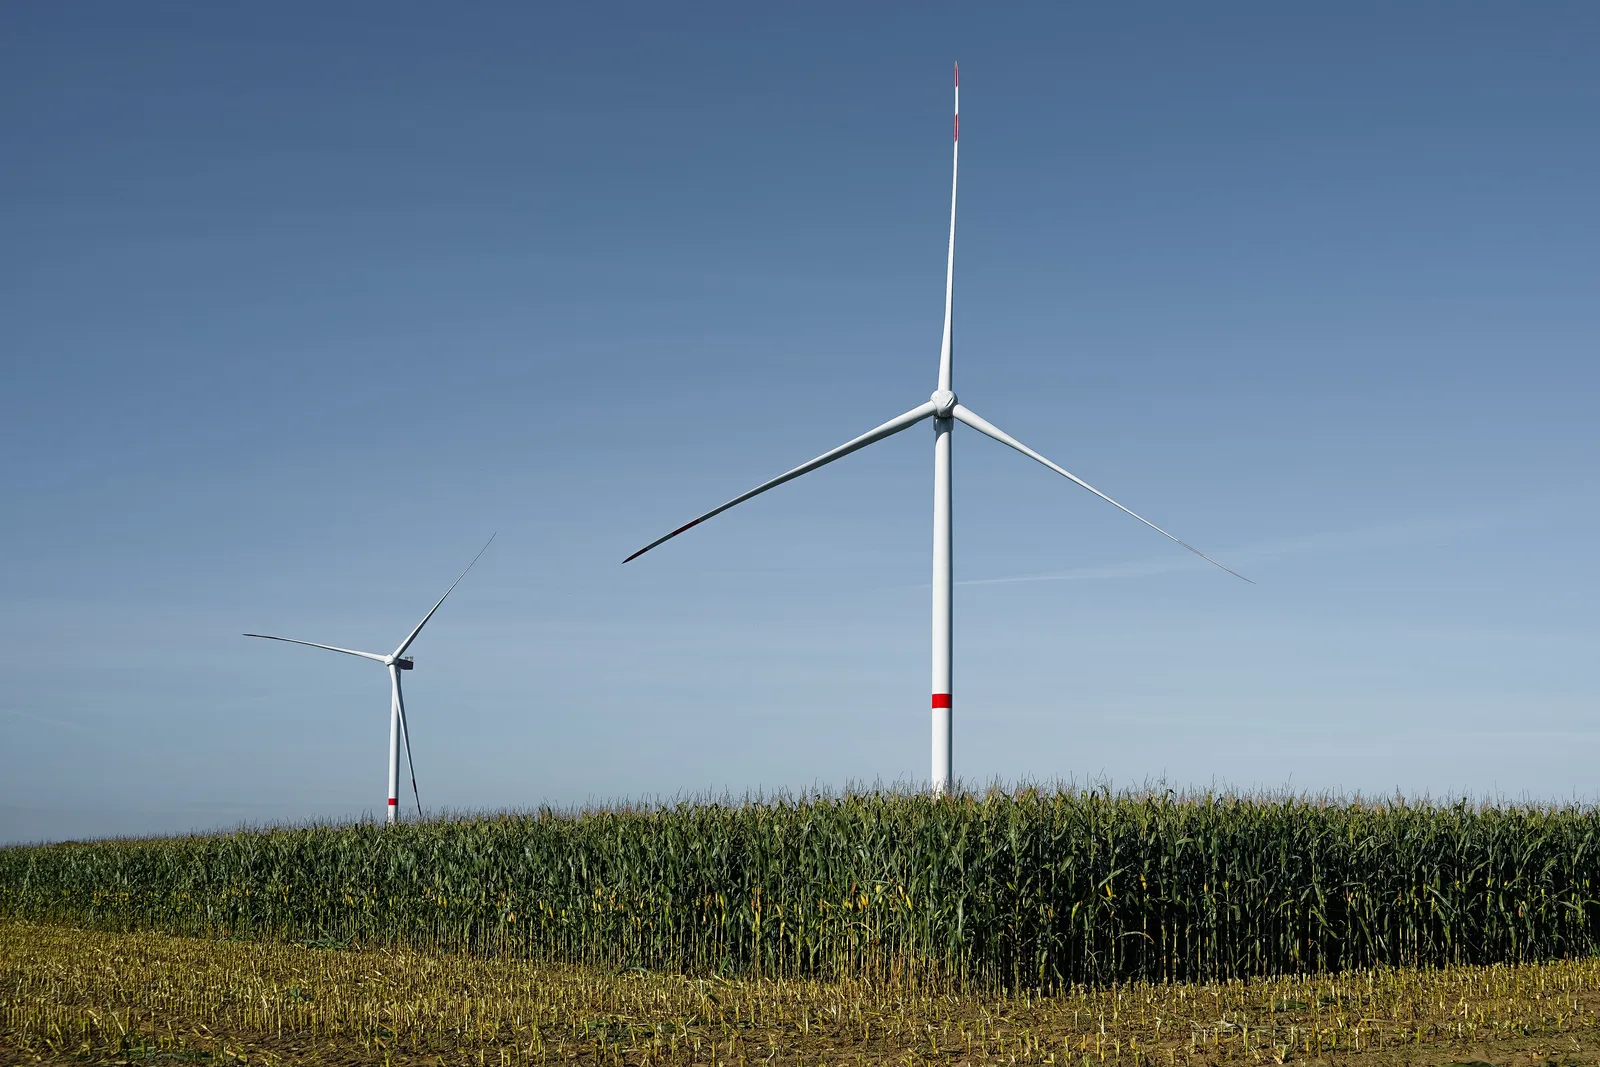
Die Empfehlung richtet sich vor allem an Betreiber kleiner und kleinster industrieller oder vergleichbarer Anlagen, etwa zur Kühlung von Lebensmitteln, zur Energieerzeugung oder zur Wasserversorgung. Sie nennt unter anderem Wasserkraft-, Wind-, Solar-, KWK- und Biogasanlagen sowie Anlagen der Trinkwasserversorgung und Abwasserbehandlung. Das Dokument soll Betreibern auch als Grundlage dienen, um gegenüber Systemintegratoren und anderen Dienstleistern erforderliche Maßnahmen einzufordern.
Vorfälle als Anlass
Als Beispiele führt das BSI in der Empfehlung erfolgreiche Angriffe auf Wasserversorger in den USA im August 2026 an. Dabei seien offen im Internet erreichbare Steuerungen und SCADA-Systeme angegriffen, Prozesswerte manipuliert und der Zugriff auf die Geräte gesperrt worden. Mehr als 30 kommunale Betreiber waren betroffen.
Außerdem verweist das BSI auf koordinierte Angriffe in Polen im Dezember 2025, die sich gegen mehrere Windparks, zwei KWK-Kraftwerke und ein Unternehmen aus dem produzierenden Gewerbe richteten. Laut BSI bildeten triviale Schwächen die Basis: unveränderte Standard-Zugangsdaten, über mehrere Anlagen hinweg wiederverwendete Passwörter und eine mobilfunkbasierte Fernanbindung, die Querbewegungen zwischen getrennten Anlagen ermöglichte. Die Behörde stuft die Angriffe als rein destruktive Sabotage mit begrenzten Auswirkungen auf die Versorgung ein und hält sie für einfach vermeidbar.
BSI-Präsidentin Claudia Plattner sagte laut Mitteilung des BSI: „Die Vorfälle in Frankreich zeigen deutlich, wie Cyberangriffe unseren Alltag beeinflussen und stören können. Dieser Angriff hätte jedes Land treffen können und kann auch jetzt jederzeit Nachahmer finden. Derartige Einfallstore laden regelrecht zu Sabotage ein. Wir fordern die Betreiber solcher Anlagen eindringlich auf, ihre Systeme sicher zu betreiben! Die Sicherheitsmaßnahmen liegen auf der Hand und sind unkompliziert umzusetzen.”
Angreifer suchen automatisiert nach offenen Systemen
Nach Darstellung des BSI durchsuchen automatisierte Dienste das Internet permanent nach exponierten Steuerungssystemen. Angreifer nutzten die Ergebnisse immer schneller und teilautomatisiert, unter anderem mit KI-generierten Skripten, die bekannte, nicht gepatchte Schwachstellen oder Fehlkonfigurationen ausnutzen. Zudem sei durch den Einsatz von KI weniger oder kein Expertenwissen mehr nötig. Das BSI verweist außerdem auf die geopolitische Lage: Einfache Ziele versprächen auch in der hybriden Kriegsführung schnelle Erfolge.
Betreiber, die OT-Systeme ohne ausreichende Schutzmaßnahmen offen aus dem Internet zugänglich machen, handeln nach Einschätzung des BSI „grundsätzlich pflichtwidrig”. Kompromittierte Systeme könnten zudem als Proxys missbraucht werden, um die Infrastruktur von Angreifern zu verschleiern.
Die Maßnahmen in der Reihenfolge des BSI
Das BSI empfiehlt, die Maßnahmen nach folgender Priorität umzusetzen:
- Direkten Zugriff aus dem Internet unterbinden: Betreiber sollen zunächst prüfen, ob ihre Anlagen aus dem Internet erreichbar sind, und Portweiterleitungen im Router auf Endgeräte deaktivieren. OT-Protokolle wie Modbus-TCP, S7Com oder Profinet dürfen demnach nicht über Portweiterleitungen im Internet exponiert werden. Auch Management-Interfaces von Routern und Firewalls dürfen nicht aus dem Internet erreichbar sein.
- Zugriffe absichern: Notwendige Fernzugriffe sollen durch ein VPN geschützt werden, das beim externen Zugriff laut BSI mindestens Pflicht ist. Zusätzlich empfiehlt die Behörde einen Passwortschutz und idealerweise einen Multifaktor-geschützten Zugriff, die Deaktivierung von Default-Zugängen und sichere Passwörter. Bei Anlagen mit Herstellercloud sei zu prüfen, ob die Verbindung dauerhaft nötig ist.
- Systeme aktuell halten: Software und Firmware sollen regelmäßig geprüft werden, Sicherheitsupdates möglichst schnell eingespielt werden. Das gilt laut BSI besonders für exponierte Systeme wie Router und Fernzugänge.
- Maßnahmen zur Routine machen: Angriffsflächen-Prüfung, Update- und Patch-Management sowie die Pflege von Inventar, Fernzugriffs-Dokumentation, Benutzern und Passwörtern sollen regelmäßig wiederholt werden.
So lässt sich die Exposition prüfen
Die Prüfung auf direkte Erreichbarkeit können Betreiber laut BSI mit geringem bis mittlerem Aufwand selbst vornehmen, etwa über die Router-Konfiguration (Portweiterleitungen, NAT-Regeln, UPnP-Einträge). Von außen lasse sich über Suchdienste wie Shodan, Censys oder IVRE prüfen, ob die eigene IP-Adresse gelistet ist, ergänzend über einen Portscan. Dieser ist nach Angaben des BSI nur am eigenen Anschluss oder mit ausdrücklicher Freigabe des Anschluss- oder Netzbetreibers zulässig.
Weitere Hinweise der Empfehlung betreffen versteckte Fernwartungszugänge, etwa WiFi-Gateways oder LTE-Modems im Schaltschrank, die Prüfung ausgehender Verbindungen sowie die Beschränkung von Firewall-Regeln auf tatsächlich benötigte Verbindungen (Allow-Listing). Auch die Segmentierung der Netzbereiche und die Auflösung pauschaler Any-to-Any-Regeln empfiehlt das BSI.
Mit WhatsApp immer auf dem neuesten Stand bleiben!
Abonnieren Sie unseren WhatsApp-Kanal, um die Neuigkeiten direkt auf Ihr Handy zu erhalten. Einfach den QR-Code auf Ihrem Smartphone einscannen oder – sollten Sie hier bereits mit Ihrem Mobile lesen – diesem Link folgen: