Gefälschte CAPTCHA-Abfragen dienen Angreifern laut einer Analyse des Sicherheitsanbieters Barracuda Networks nicht mehr nur dem Abgreifen von Zugangsdaten. Auch Malware-Verbreitung und ClickFix-Techniken spielen eine wachsende Rolle.
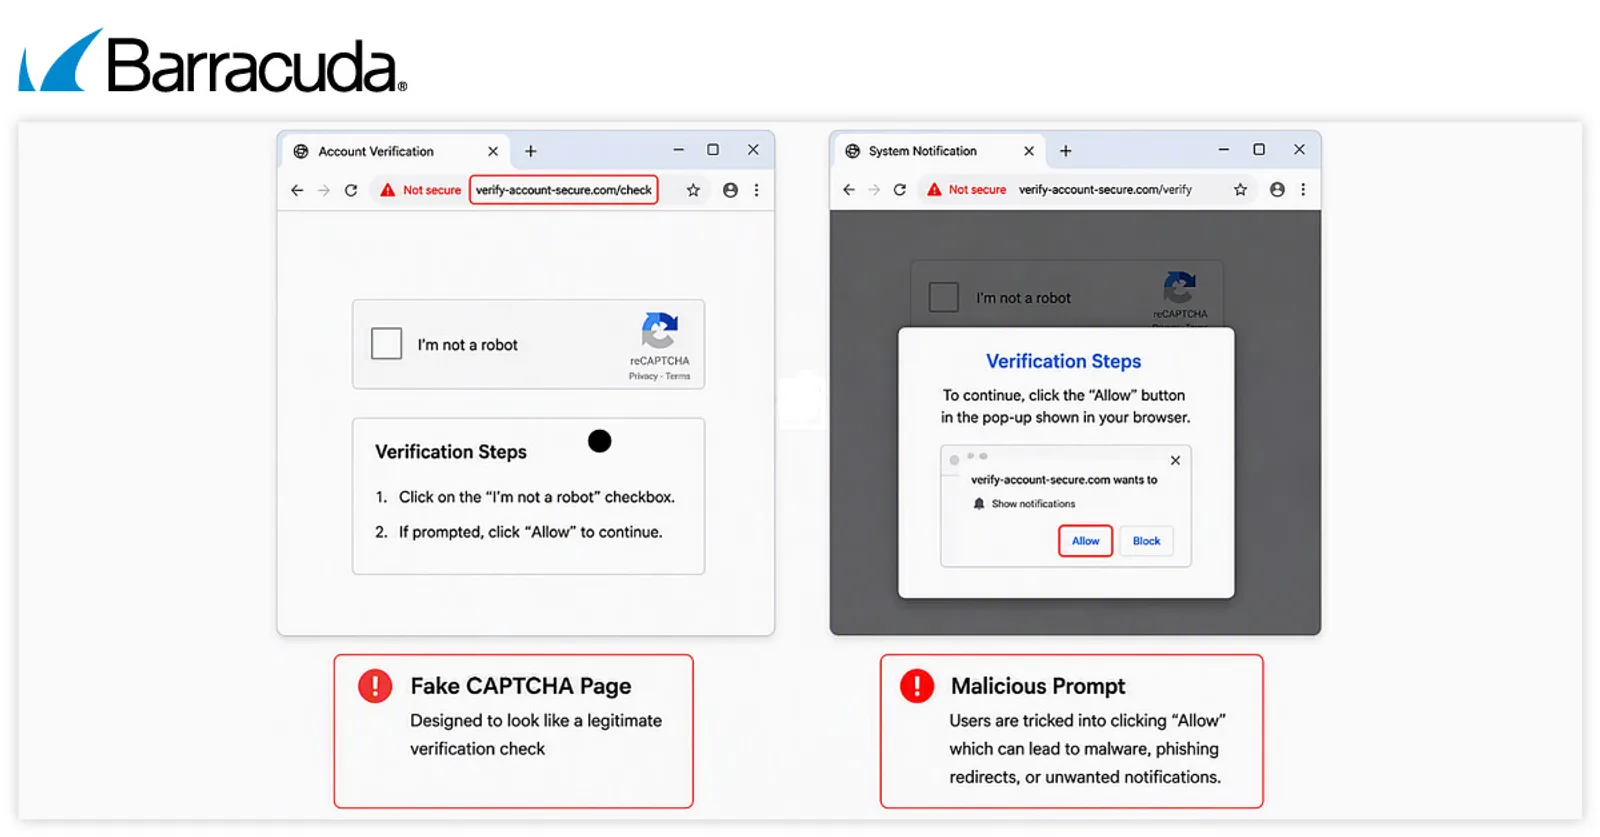
Gefälschte CAPTCHAs kommen bei Phishing-Angriffen immer häufiger zum Einsatz. Das geht aus einer Analyse des Sicherheitsanbieters Barracuda Networks hervor. Demnach wurden 2025 bei 43 Prozent der untersuchten Phishing-Kit-Angriffe CAPTCHA-Abfragen missbraucht.
Die Analysten beobachten, dass Angreifer die gefälschten Abfragen nicht mehr nur nutzen, um Zugangsdaten auf Phishing-Seiten abzugreifen. Bei ausgefeilteren Angriffen verbergen sie damit schädliche Inhalte vor automatisierten Sicherheitsprüfungen, verbreiten Malware oder bringen Nutzer dazu, Browser-Benachrichtigungen zu aktivieren. Über diese lassen sich anschließend weitere schädliche Inhalte ausspielen.
Kombination mit ClickFix-Techniken
Als besonders gefährliche Entwicklung stuft Barracuda die Verbindung gefälschter CAPTCHAs mit ClickFix-Techniken ein. Dabei werden Nutzer aufgefordert, ein Kontrollkästchen oder eine Verifizierungsschaltfläche anzuklicken. Im Hintergrund kopiert die Seite unbemerkt einen schädlichen Befehl in die Zwischenablage. Anschließend sollen die Betroffenen den Windows-Ausführen-Dialog oder ein anderes Systemtool öffnen, den Befehl einfügen und die Eingabetaste drücken. Statt einen Verifizierungsprozess abzuschließen, lösen sie so unwissentlich eine Malware-Infektion aus.
Aggressivere Varianten können nach Angaben der Analyse bereits bei einer einfachen Interaktion mit der Webseite oder sogar durch eine Mausbewegung einen Befehl in die Zwischenablage kopieren. Der schädliche Code bleibt dabei stets verborgen.
Erst das Problem, dann die vermeintliche Lösung
Die Webseiten können Browserfehler, fehlgeschlagene Dokumentvorschauen, Probleme bei Online-Meetings oder Hinweise auf Softwareupdates vortäuschen. Anschließend präsentieren sie vermeintlich hilfreiche Anweisungen zur Problemlösung. Indem Angreifer zunächst ein Problem erzeugen und dann eine angebliche Lösung anbieten, setzen sie Nutzer unter Druck, die schädliche Aktion selbst auszuführen.
Warnsignale und Schutzmaßnahmen
KI- und No-Code-Entwicklungstools erleichtern es Angreifern, professionell gestaltete CAPTCHAs, Anmeldeseiten und vollständige Phishing-Abläufe zu erstellen. Die Warnsignale bleiben laut Barracuda dennoch dieselben: Legitime CAPTCHAs fordern Nutzer nicht dazu auf,
- Befehle auszuführen,
- Software zu installieren,
- Browser-Benachrichtigungen zu aktivieren oder
- Passwörter und Einmalcodes einzugeben.
Sie lösen auch keine unerwarteten Downloads aus und drängen nicht zu sofortigem Handeln, um eine Kontosperrung oder einen Datenverlust zu verhindern.
Erscheint nach dem Klick auf einen E-Mail-Link unerwartet eine CAPTCHA-Abfrage, raten die Sicherheitsexperten, innezuhalten, die URL zu überprüfen und die Herkunft des Links über einen separaten, vertrauenswürdigen Kanal zu verifizieren. Ein CAPTCHA könne zwar dazu dienen, einen menschlichen Besucher zu erkennen, sage aber nichts darüber aus, ob eine Webseite sicher ist.
Mit WhatsApp immer auf dem neuesten Stand bleiben!
Abonnieren Sie unseren WhatsApp-Kanal, um die Neuigkeiten direkt auf Ihr Handy zu erhalten. Einfach den QR-Code auf Ihrem Smartphone einscannen oder – sollten Sie hier bereits mit Ihrem Mobile lesen – diesem Link folgen: