Angriffe auf IT-Systeme lassen sich nicht vollständig verhindern. Entscheidend ist, sie früh zu erkennen, den Schaden zu begrenzen und den Betrieb aufrechtzuerhalten. Auf diesen Ansatz setzt NETILITY aus Stuttgart. Das Unternehmen versteht sich als Spezialist für Cyberresilienz und bietet Managed Cybersecurity an. Wie das in der Praxis aussieht, zeigt die Wirtschaftskanzlei SONNTAG, die seit mehr als 15 Jahren mit NETILITY zusammenarbeitet.
Mehr als Abwehr: der Ansatz
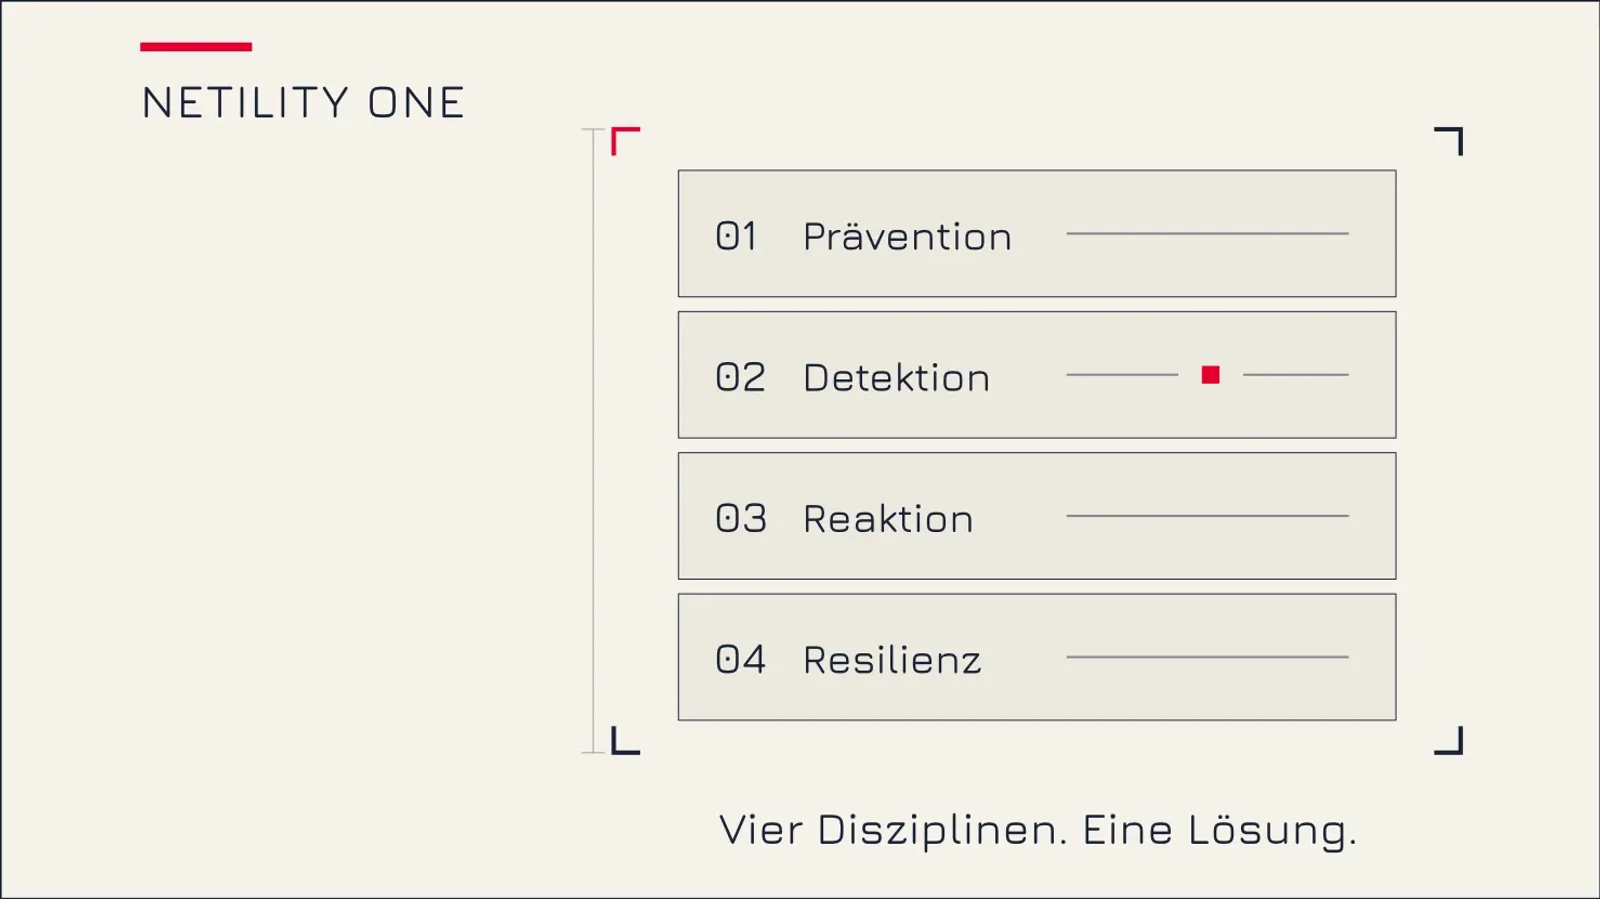
Cyberresilienz geht nach Darstellung von NETILITY über klassische Cybersecurity hinaus, die sich vor allem mit der Abwehr von Bedrohungen befasst. Dazu gehört, erfolgreiche Angriffe zu erkennen, den Schaden zu begrenzen und den Betrieb wiederherzustellen, mit getesteten Prozessen, gesicherten Daten und einem Team, das im Ernstfall handlungsfähig ist. Neben präventiven Maßnahmen gehören klar definierte Prozesse für Detektion, Reaktion und Wiederherstellung dazu.
Das Unternehmen beschreibt sich auf seiner Website mit dem Anspruch „Managed Cybersecurity mit operativer Verbindlichkeit“. Das Angebot gliedert sich in mehrere Lösungswege, darunter NETILITY ONE, NETILITY Co-Managed und NETILITY Dedicated. Auf seiner Website verweist NETILITY außerdem auf Themen wie NIS2 und Cyberversicherung.
Der Full Service
NETILITY ONE bezeichnet das Unternehmen als „Cyberresilienz als Full Service“. Der Managed Service verbindet:
- präventive Sicherheitsmaßnahmen,
- die kontinuierliche Überwachung sicherheitsrelevanter Aktivitäten,
- Managed Detection and Response (MDR), also das Eingreifen im Ernstfall,
- Schwachstellenmonitoring und Patching.
Die Überwachung erfolgt rund um die Uhr durch Security-Fachleute in einem Security Operations Center (SOC). Klar definierte Prozesse sollen es ermöglichen, bei sicherheitsrelevanten Ereignissen schnell Maßnahmen einzuleiten. Sobald ein Patch für eine bekannte Schwachstelle öffentlich wird, spielt das Team ihn laut NETILITY ein, bei Bedarf auch außerhalb der Bürozeiten.
NETILITY versteht sich dabei auch als Berater („Trusted Advisor“). Das Team ordne aktuelle Entwicklungen am Markt ein und leite gemeinsam mit dem Kunden Maßnahmen ab, nach eigenen Angaben ohne Verkaufsdruck.
Schwerpunkt Berufsgeheimnisträger
Besonders richtet sich NETILITY an Berufsgeheimnisträger wie Kanzleien. Für sie gelten strenge Verschwiegenheitspflichten, etwa nach § 203 StGB und § 43a BRAO, die auch die Zusammenarbeit mit externen IT-Dienstleistern betreffen und vertraglich und organisatorisch berücksichtigt werden müssen.
NETILITY gibt an, seit Langem auf diese Anforderungen spezialisiert zu sein und die Vorgaben zur Verschwiegenheit bereits im Standard in Prozessen und Vertragswerken zu berücksichtigen. Als deutsches Unternehmen gehöre es zudem demselben Rechtsraum an wie seine Kunden. Das Unternehmen betreue neben Kanzleien auch Banken. Für Kanzleien bietet es einen Risikocheck mit acht Fragen an. Er soll zeigen, ob ein Angriff außerhalb der Bürozeiten rechtzeitig bemerkt wird und ob Dienstleister zur Verschwiegenheit verpflichtet sind.
Beispiel SONNTAG
Die Wirtschaftskanzlei SONNTAG beschäftigt nach Angaben von NETILITY mehr als 500 Mitarbeitende an vier Standorten in Deutschland und berät unter anderem in Steuern, Recht und Wirtschaftsprüfung. Die Kanzlei nutzt NETILITY ONE, um ihre interne IT um eine Absicherung rund um die Uhr zu ergänzen.
Ulrike Huber, Head of IT Infrastructure bei SONNTAG, sagt: „Daten sind unser wertvollstes Gut, das wir auch IT-seitig maximal schützen müssen.“ Zugleich betont sie: „Es gibt keinen 100-prozentigen Schutz.“ Umso wichtiger sei ein Partner, der proaktiv handelt, um Schäden abzuwenden oder zu begrenzen. Entscheidend sei auch die Verlässlichkeit: „Wir fühlen uns gut aufgehoben, weil wir feste Ansprechpartner haben, die unsere Umgebung und unsere Prioritäten verstehen.“
Für die interne IT bedeute der Service laut Mitteilung eine Entlastung im Tagesgeschäft. Die Schutzmechanismen sollen im Arbeitsalltag möglichst unauffällig bleiben.
Die Angaben zu Leistungen und Zusammenarbeit stammen von NETILITY und der Kanzlei. Zahlen zu Angriffen oder Reaktionszeiten nennt das Unternehmen nicht.
Mit WhatsApp immer auf dem neuesten Stand bleiben!
Abonnieren Sie unseren WhatsApp-Kanal, um die Neuigkeiten direkt auf Ihr Handy zu erhalten. Einfach den QR-Code auf Ihrem Smartphone einscannen oder – sollten Sie hier bereits mit Ihrem Mobile lesen – diesem Link folgen: